Client story Insight sigue su propio ejemplo y adopta Microsoft 365 E5 como su plataforma de seguridad global
CASO DE ÉXITO
Insight se inspira en su propia metodología y adopta Microsoft 365 E5 como plataforma de seguridad global
Cliente
Insight Enterprises es el integrador de soluciones líder que ayuda a resolver los retos tecnológicos de sus clientes combinando el hardware, el software y los servicios adecuados.

Sector de actividad: Soluciones de tecnología de la información (TI)
El reto
Ante el incremento constante de las amenazas, Insight tuvo que rediseñar su estrategia de seguridad, dejando atrás un enfoque fragmentado basado en soluciones puntuales («best-of-breed») para adoptar una plataforma unificada capaz de proteger los dispositivos finales (endpoints), mejorar la visibilidad y escalar al ritmo de las necesidades de la organización.
Resultados
La adopción de Microsoft 365 E5 ha permitido a Insight impulsar la innovación, reforzar la eficiencia y adquirir una ventaja competitiva, transformando así tanto a su equipo de seguridad como a toda la organización.
La trayectoria de Insight como gran empresa al adoptar la licencia E5 resulta especialmente relevante para cualquier organización que desee elevar el nivel de madurez de sus operaciones de ciberseguridad.
Los riesgos de ataques dirigidos a la cadena de suministro —puestos de manifiesto por el caso SolarWinds en diciembre de 2020—, así como los riesgos asociados a las bibliotecas de código abierto, como la vulnerabilidad Java Log4j en diciembre de 2021, impulsaron a Insight a rediseñar todo su programa de seguridad y sus herramientas operativas de ciberseguridad. La madurez de nuestros equipos de seguridad y la integración con nuestras herramientas existentes se analizaron minuciosamente, priorizando la protección de nuestros endpoints, la visibilidad, la correlación, la respuesta ante incidentes y la remediación. Desarrollar una solución combinando diferentes herramientas especializadas («best-of-breed») era una opción muy valorada, pero los plazos de tiempo y la compleja integración que requería este enfoque convencieron a Insight para optar por una estrategia de plataforma. También influyeron otros factores, como la capacidad de monitorizar tanto los recursos locales (on-premises) como en el cloud, además de la posibilidad de incorporar nuevas capacidades a medida que nuestros equipos y necesidades ganaran en madurez.

Por qué elegimos Microsoft 365 E5
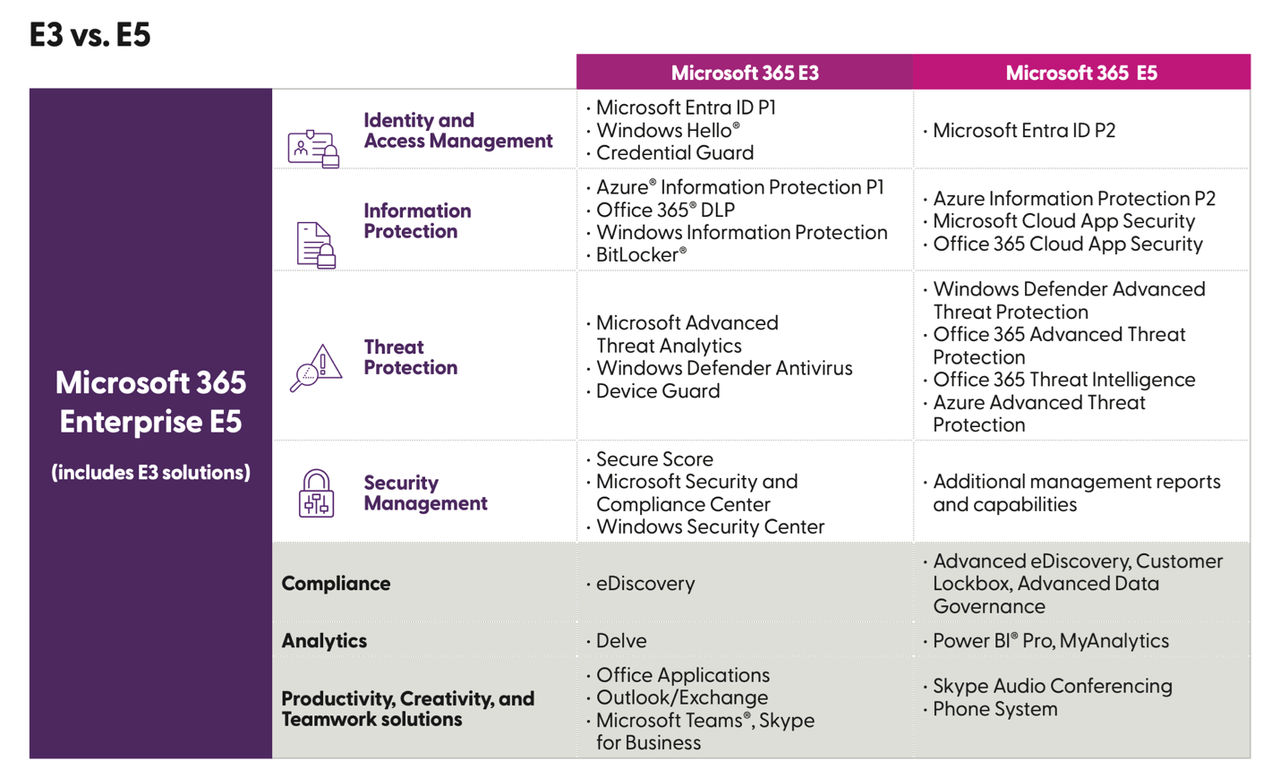
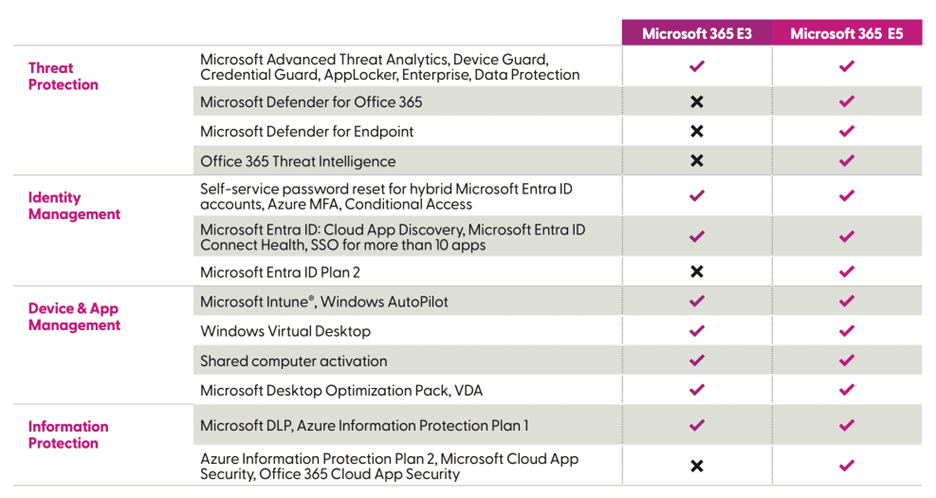
La decisión de Insight de dar el paso de su paquete de licencias Microsoft 365™ E3 a Microsoft 365 E5 se basó principalmente en criterios de seguridad. Las capacidades de seguridad de la oferta E5 daban respuesta a todas nuestras necesidades inmediatas, al tiempo que nos ofrecían importantes perspectivas de crecimiento, mientras que las características adicionales aportaban un valor añadido a nuestras soluciones de colaboración y telefonía ya existentes.

Migrar de la licencia E3 a la E5 representa una inversión significativa por empleado. Por ello, realizamos un análisis exhaustivo y riguroso para comparar diversas plataformas de seguridad alternativas, su coste total de propiedad (TCO), así como los desafíos de cobertura e integración asociados. A fin de cuentas, Microsoft 365 E5 se impuso como la elección lógica. Con el respaldo de nuestro comité de dirección y de nuestro consejo de administración, nos comprometimos a llevar a cabo esta migración y a utilizar la plataforma para proteger nuestra marca, a nuestros profesionales, clientes y socios, integrándolo en un enfoque preventivo global orientado a evitar incendios en lugar de tener que apagarlos.
La opinión de nuestros líderes…
“Hemos reemplazado múltiples productos y servicios por una plataforma única que genera un gran valor para nuestra organización. Si consideramos el conjunto de sus componentes y la capacidad de nuestro equipo para aprovechar de forma eficaz todas sus capacidades, consideramos que se trata de una inversión sumamente acertada”.

James Morgado
Director Financiero (CFO), Insight
“Apostamos por Microsoft en un momento en el que su plataforma maduraba rápidamente e incorporaba nuevas capacidades. A fin de cuentas, esto nos aportó un mayor nivel de integraciones y características de producto, aunque nuestros equipos tuvieron que demostrar una gran adaptabilidad ante los constantes cambios en las consolas de administración y en las nomenclaturas de los productos. Tengo la sensación de que la situación ya se ha estabilizado por completo”.
Don Quigley
Director de Seguridad de la Información (CISO), Insight
“Fuimos de los primeros en adoptar numerosas capacidades de la plataforma, incluyendo Sentinel, Defender, Purview y Security Copilot, por nombrar solo algunas. En ciertos casos tuvimos que abrir camino, pero el hecho de compartir los aprendizajes que hemos obtenido facilita la trayectoria de quienes vienen detrás”.

Jason Rader
CISO, Insight
Nuestro enfoque
Una vez finalizada la adquisición de las licencias y de los derechos de uso, comenzó el verdadero trabajo. Como te puedes imaginar, la integración de una nueva plataforma, la migración desde sistemas heredados y la puesta en marcha de nuevas capacidades requieren su tiempo.
Aquí tienes las fases clave de nuestro despliegue y adopción:
- Definición de directrices iniciales para regular la autenticación, el filtrado de correo electrónico, la postura de seguridad de los endpoints, la prevención de pérdida de datos (DLP) y la clasificación de la información.
- Despliegue de los agentes de Defender for Endpoint en todos los endpoints con el fin de sustituir la solución de detección y respuesta en endpoints (EDR) existente.
- Implementación de Microsoft Sentinel como sistema SIEM (Security Information and Event Management) y configuración de la retención de registros de 90 días a un año para aumentar la visibilidad y correlacionar ataques silenciosos y progresivos («low and slow»).
- Configuración de políticas de acceso condicional explícitas y basadas en riesgos para autorizar el acceso a recursos internos únicamente a usuarios y dispositivos específicos.
- Implementación inmediata de una autenticación multifactor (MFA) de nivel 1 mediante SMS para todos los usuarios a nivel mundial, evolucionando progresivamente (según la adopción por parte de los usuarios) hacia un MFA resistente al phishing para todos los profesionales a través de la aplicación Authenticator y claves de acceso (passkeys).
- Ampliación de la cobertura mediante Defender for Servers (para Linux® y Windows®).
- Incorporación de sensores de Defender for Identity en todos los controladores de dominio.
- Uso de Microsoft Purview para clasificar y proteger los datos en los sitios de SharePoint® de la organización.
- Activación del intercambio de datos entre los distintos componentes de detección avanzada de amenazas y la consola de Defender XDR para unificar las señales y los datos de detección.
- Automatización de los flujos de trabajo de seguridad y de las correlaciones aprovechando las capacidades de IA de Security Copilot.
- Aprovechamiento de herramientas de evaluación integradas (simulaciones de phishing) para garantizar el cumplimiento de las mejores prácticas.
- Optimización iterativa y continua de las políticas, ampliación de la cobertura y gestión de falsos positivos para garantizar alertas de mayor calidad.
Beneficios y resultados
La inversión de Insight en la plataforma de seguridad de Microsoft, incluyendo Microsoft 365 E5, ha tenido un impacto excepcional. El acceso a una tecnología líder, combinado con un equipo dedicado, ha resultado determinante para impulsar la innovación, la eficiencia y la ventaja competitiva, permitiendo a Insight superar retos complejos y mantener una confianza absoluta en su postura de seguridad global. Esto no solo ha transformado al equipo de seguridad de Insight, sino que ha aportado la protección necesaria para respaldar la transformación de la compañía en su totalidad.
Conclusión
La seguridad es un ámbito complejo y la trayectoria de Insight es única y particular de nuestra organización. Existe una gran cantidad de variables vinculadas a tu infraestructura tecnológica actual o a la cultura de tu organización que harían que tu proceso fuera completamente diferente. Por ello, siempre es recomendable contar con un socio de confianza que te guíe a través de las soluciones disponibles y te ayude a superar cualquier obstáculo.
Lecciones aprendidas
Analiza el contexto previamente.
Comprende el impacto que el componente de seguridad que vayas a desplegar tendrá sobre el negocio y los usuarios. Un lanzamiento apresurado, incluso de la mejor tecnología, puede generar escepticismo y suscitar dudas sobre el valor real de la seguridad. Adopta un enfoque consultivo con las distintas líneas de negocio.
Fórmate y déjate acompañar.
El equipo de seguridad interno de Insight colaboró estrechamente con nuestros propios consultores especializados para asimilar la incorporación de estas nuevas capacidades e integraciones. Esta sinergia garantizó el éxito del despliegue en Insight, aportando al mismo tiempo acceso directo a expertos altamente cualificados que dominaban a la perfección las últimas funcionalidades de la plataforma de Microsoft.
Externaliza las tareas de seguridad sin valor añadido para tu equipo.
No dudes en recurrir a un proveedor de servicios gestionados. En Insight utilizamos los mismos servicios gestionados de XDR que ofrecemos a nuestros clientes. Esto nos asegura una cobertura ininterrumpida las 24 horas del día, los 7 días de la semana, acceso a tecnologías líderes y un equipo de profesionales con competencias de primer nivel.
Sigue perfeccionándote (Afila tus herramientas).
La plataforma de Microsoft abarca tantos aspectos que es fácil pasar por alto algún detalle durante la fase inicial. Vuelve atrás, valida los parámetros de configuración y mantente al tanto de las nuevas características que se incorporan continuamente. Estas acciones pueden reforzar significativamente tu postura de seguridad.
Por Insight Editor / 11 Apr 2025 / Temas: Security services , Microsoft 365 , Cybersecurity